今回は、パスキーが突破される抜け穴、主な攻撃手法である「セッションCookieのコピー」と「Pass-ta-key(パスタキー)攻撃」とはどのようなものか、パスキー突破を防ぐための対処方法について解説していきます。
<動画内容>
「パスキー」が突破される「抜け穴」とは!
①「人為的なミス」とはどのようなミス?
1.「パスキー」が突破される要因:①「人為的なミス」は主に3つある!
②「PC版ブラウザの脆弱性」とは
1.「PC版ブラウザの脆弱性」とは:「パスキー」が無力化される攻撃手法は2つ
「セッションCookieのコピー」とは
1.「セッションCookie」は「ログイン状態」を保つ機能!それが悪用される!
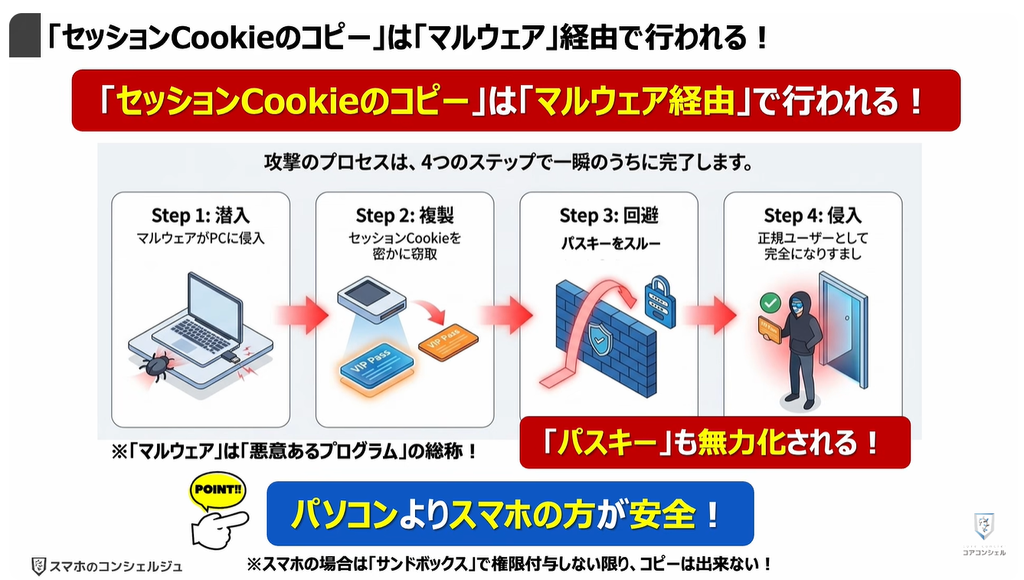
2.「セッションCookieのコピー」は「マルウェア」経由で行われる!
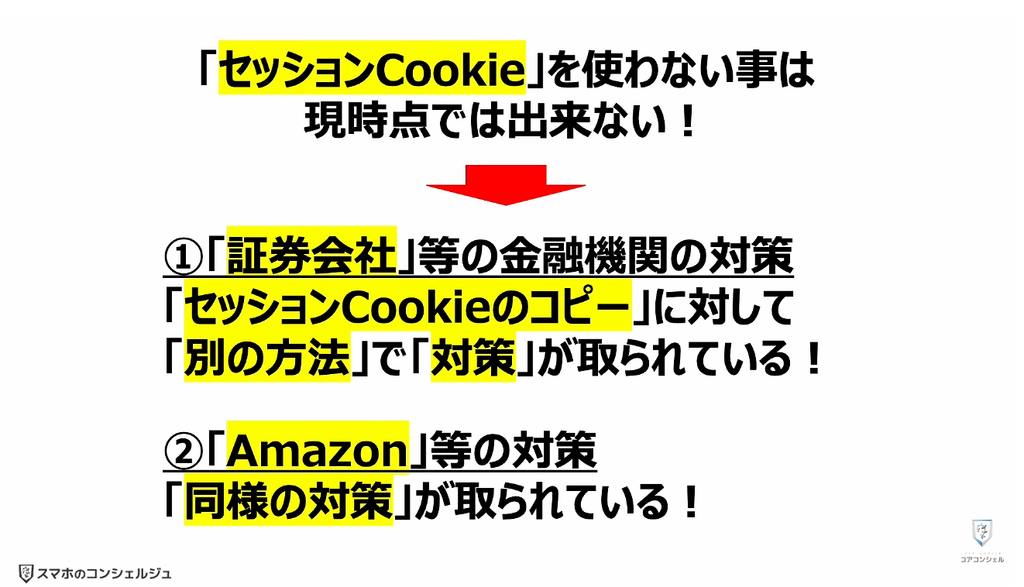
3.「セッションCookie」を使わない事は現時点では出来ない!
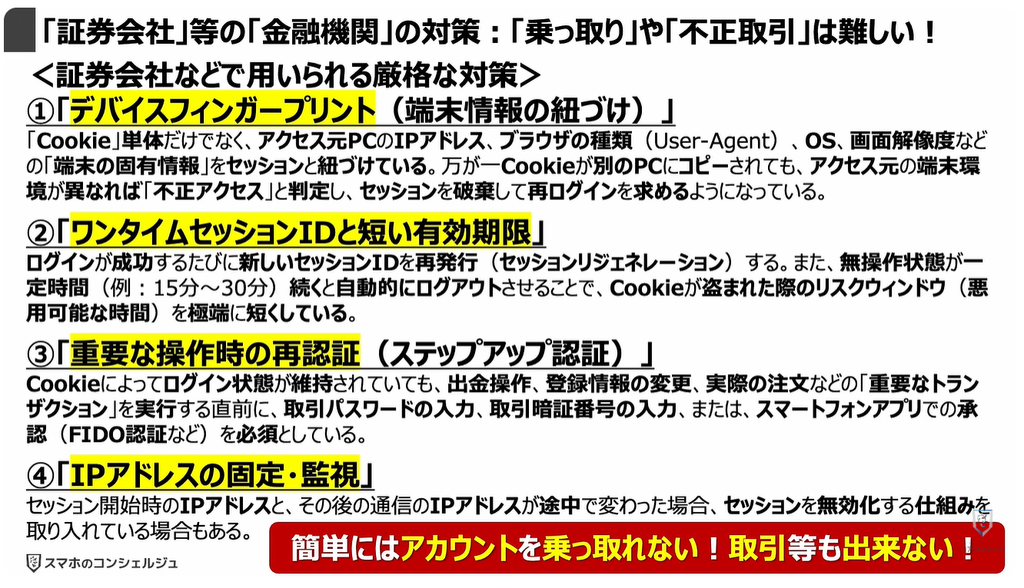
4.「証券会社」等の「金融機関」の対策:「乗っ取り」や「不正取引」は難しい!
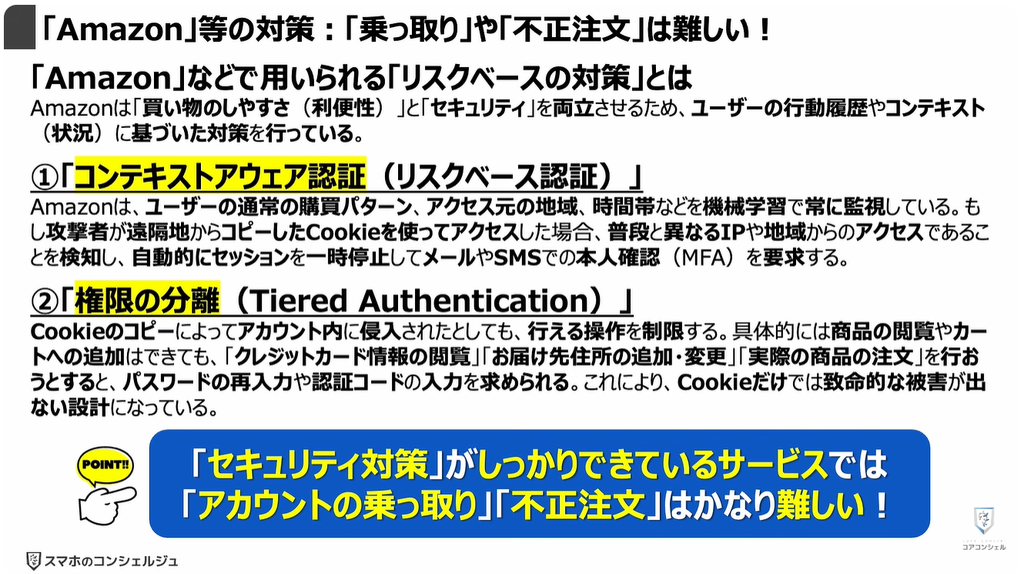
5.「Amazon」等の対策:「乗っ取り」や「不正注文」は難しい!
「Pass-ta-key(パスタキー)」とは
1.「Pass-ta-key(パスタキー)」とは:「PC版ブラウザへの攻撃手法」
2.「Pass-ta-key(パスタキー)」には3つの攻撃があり、深刻度が異なる!
3. ①「Pass-ta-key攻撃(デバイス識別キーのなりすまし)」とは
4. ②「Silver Pass-ta-key(ユーザー検証の迂回)」とは
5. ③「Golden Pass-ta-key(同期パスキー秘密鍵の全抽出)」とは
6.「Chromeの同期データ削除」の手順と注意点:非常に複雑で面倒!
(まとめ)「Pass-ta-key(パスタキー)」
1. パスキーが突破される要因(まとめ):「人為的ミス」+「ブラウザの脆弱性」
「パスキー」を突破させない方法
1.「パスキー」を突破させない方法: ①「主要アカウント」の「パスキー設定」
2.「パスキー」を突破させない方法:②その他(注意すべき点)
詳しくは、下記の動画ご参照ください。(講座動画時間:12分25秒)
いつもご視聴ありがとうございます。
スマホのコンシェルジュです。
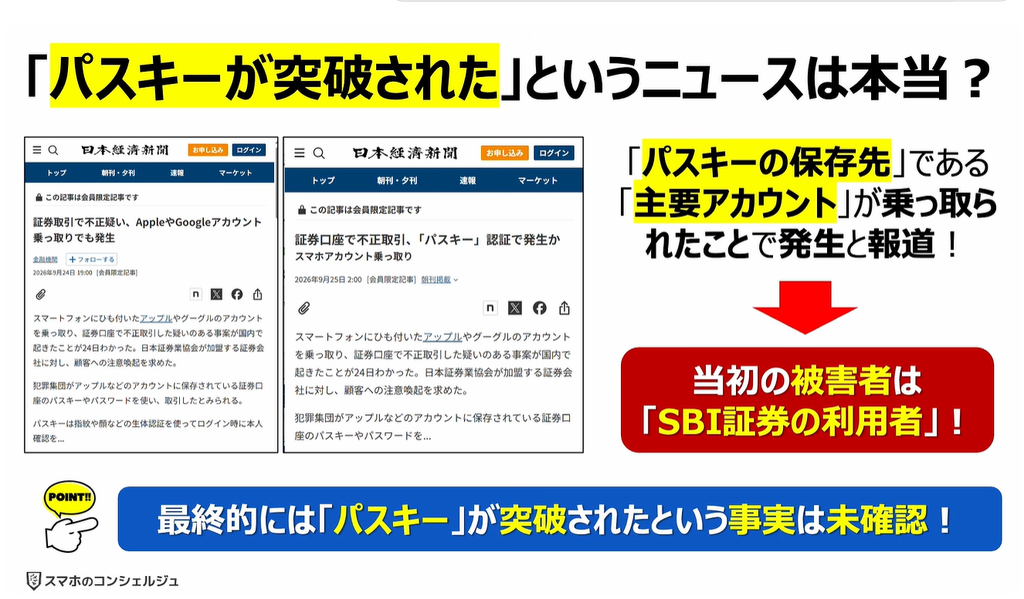
最近、「パスキーが突破され、証券会社で不正取引が発生した」というニュースが報道されました。
当初その証券会社はSBI証券ではないか、など色々と言われていましたが、結果として現在においても「パスキーが突破された」という事実はどこの証券会社においても確認されていません。
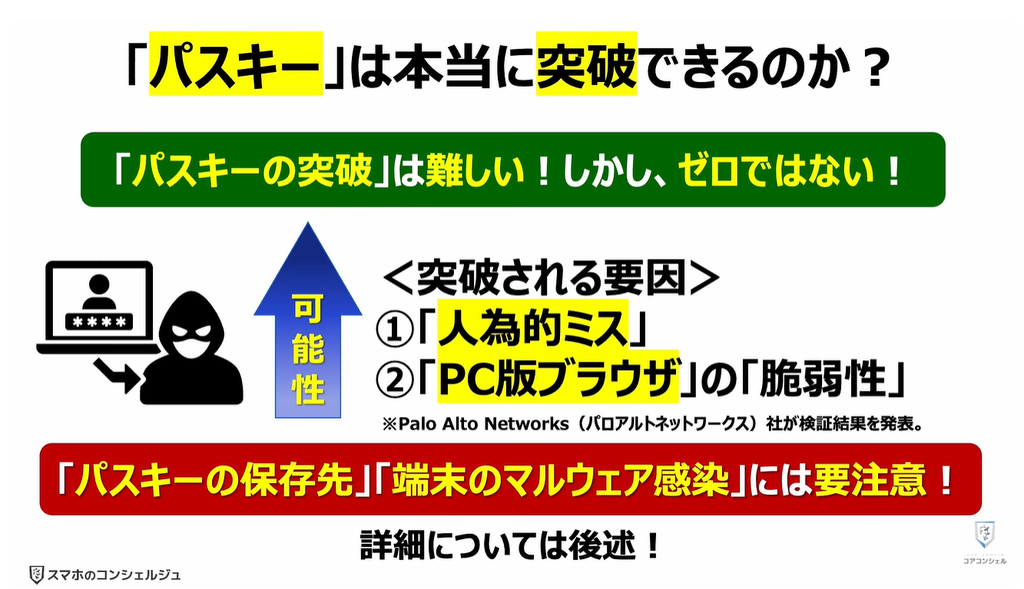
では「パスキーは突破されるうるのか」という点ですが、結論からお伝えすると「かなり難しいが可能性はゼロではない」と言えます。
これについては人為的なミスとPC版ブラウザの脆弱性により、パスキーが突破されるという検証結果も発表されています。
詳細は後述いたしますが、「パスキーの保存先」や「端末のマルウェア感染」には十分な注意が必要です。
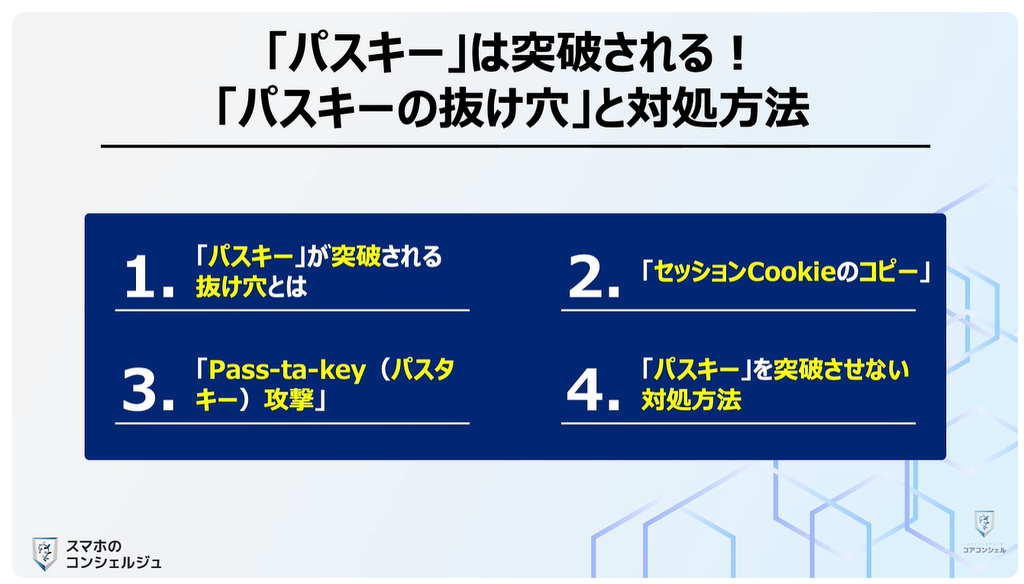
今回は、パスキーが突破される抜け穴、主な攻撃手法である「セッションCookieのコピー」と「Pass-ta-key(パスタキー)攻撃」とはどのようなものか、
パスキー突破を防ぐための対処方法について解説していきます。
ポイントだけを整理して説明していきますので、詳しく知りたい方は、適宜動画を一時停止してスライドの内容をご確認ください。
スマホのコンシェルジュでは、豊富な指導実績をもとに、スマートフォンの使い方に関する動画を配信しております。
世代間の情報格差を少しでもなくせるようにと配信を行っておりますので、ぜひ「チャンネル登録」をして他の動画もチェックしてみてください!
それでは今回もよろしくお願いします。
【目次】
「パスキー」が突破される「抜け穴」とは!
①「人為的なミス」とはどのようなミス?
1.「パスキー」が突破される要因:①「人為的なミス」は主に3つある!
②「PC版ブラウザの脆弱性」とは
1.「PC版ブラウザの脆弱性」とは:「パスキー」が無力化される攻撃手法は2つ
「セッションCookieのコピー」とは
1.「セッションCookie」は「ログイン状態」を保つ機能!それが悪用される!
2.「セッションCookieのコピー」は「マルウェア」経由で行われる!
3.「セッションCookie」を使わない事は現時点では出来ない!
4.「証券会社」等の「金融機関」の対策:「乗っ取り」や「不正取引」は難しい!
4.「Amazon」等の対策:「乗っ取り」や「不正注文」は難しい!
「Pass-ta-key(パスタキー)」とは
1.「Pass-ta-key(パスタキー)」とは:「PC版ブラウザへの攻撃手法」
2.「Pass-ta-key(パスタキー)」には3つの攻撃があり、深刻度が異なる!
3.①「Pass-ta-key攻撃(デバイス識別キーのなりすまし)」とは
4.②「Silver Pass-ta-key(ユーザー検証の迂回)」とは
5.③「Golden Pass-ta-key(同期パスキー秘密鍵の全抽出)」とは
6.「Chromeの同期データ削除」の手順と注意点:非常に複雑で面倒!
(まとめ)「Pass-ta-key(パスタキー)」
1.パスキーが突破される要因(まとめ):「人為的ミス」+「ブラウザの脆弱性」
「パスキー」を突破させない方法
1.「パスキー」を突破させない方法: ①「主要アカウント」の「パスキー設定」
2.「パスキー」を突破させない方法:②その他(注意すべき点)
「パスキー」が突破される「抜け穴」とは!
それではまずはじめに、「パスキーが突破される抜け穴」について確認していきましょう。
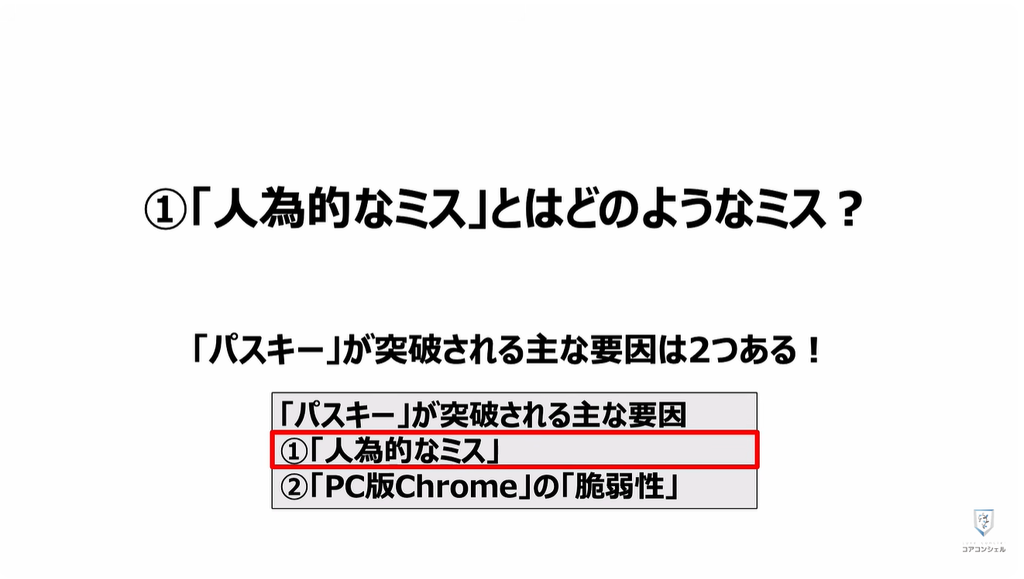
①「人為的なミス」とはどのようなミス?
パスキーが突破される要因は大きく2つ、まず、一つ目は「人為的なミス」です。
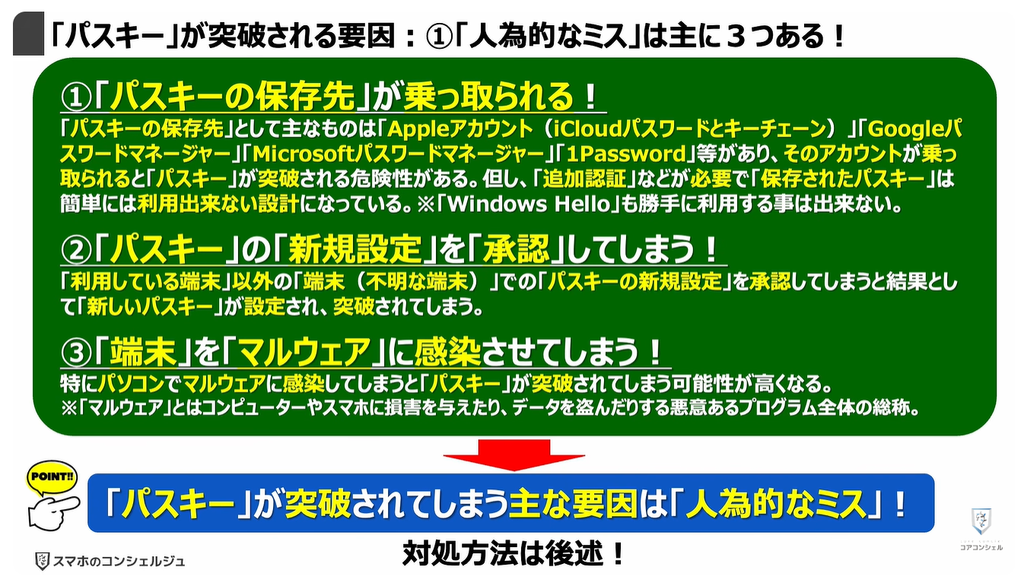
1.「パスキー」が突破される要因:①「人為的なミス」は主に3つある!
人為的なミスは主に三種類、まずパスキーの保存先が乗っ取られてしまうミスです。
一般的にパスキーはAppleアカウント(iCloudパスワードとキーチェーン)、Googleパスワードマネージャー、Microsoftパスワードマネージャーに保存されます。
その為、保存先のアカウントが乗っ取られてしまうとパスキーが突破されてしまう危険性があります。
二つ目は、「パスキーの新規設定を承認してしまう」ミスです。
利用している端末以外にパスキーの新規設定を承認してしまうと、新しいパスキーが意図しない端末に設定され、パスキーが突破されてしまいます。
三つ目は、端末のマルウェア感染です。
特にパソコンでマルウェアに感染してしまうと、パスキーが突破されてしまう可能性が高くなります。
このように人為的なミスにより、パスキーが突破されてしまう可能性が存在します。
対処方法については、後ほどまとめて解説いたします。
②「PC版ブラウザの脆弱性」とは
パスキーが突破される要因の二つ目は「PC版ブラウザの脆弱性」です。
1.「PC版ブラウザの脆弱性」とは:「パスキー」が無力化される攻撃手法は2つ
PC版ブラウザの脆弱性を狙えば、パスキーは無効化されます。
その攻撃手法は主に2つあり、「セッションCookieのコピー」と「パスタキー」とよばれるものです。
「セッションCookieのコピー」とは
まず「セッションCookieのコピー」とは具体的にどのような手法なのでしょうか。
1.「セッションCookie」は「ログイン状態」を保つ機能!それが悪用される!
「セッションCookie」とは、簡単にお伝えするとWebサイトにおいて「ログイン状態を保つ機能」のことです。
これによりログイン中に別の画面に移動してもログイン状態を維持することができるため、Webサービスにおいてはなくてはならない機能ですが、パソコンがマルウェアに感染するとそのセッションCookieをコピーされてしまい、別の端末からも同じようにログインした状態でアクセス出来てしまいます。
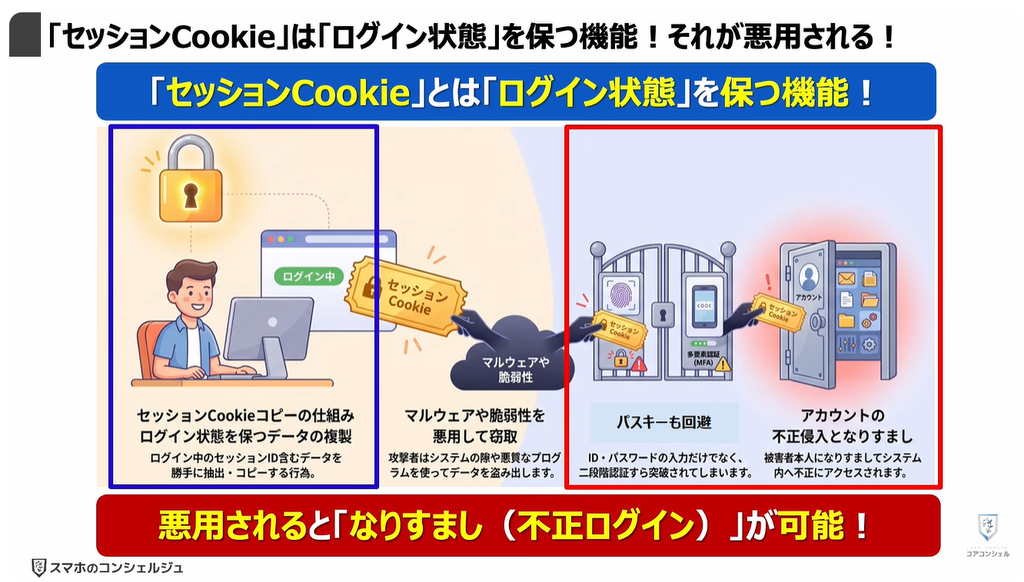
2.「セッションCookieのコピー」は「マルウェア」経由で行われる!
セッションCookieのコピーは、マルウェア経由で行われ、パスキーも無効化されます。
ただし、あくまでパソコンの場合に可能な手法で、スマホの場合、サンドボックスという機能でアプリ毎にデータが厳格に守られている為、マルウェアに権限を付与をしない限りは、コピーが出来ないようになっています。
その点ではパソコンよりスマホの方が安全です。
3.「セッションCookie」を使わない事は現時点では出来ない!
主な証券会社等の金融機関ではセッションCookieの使用が不可欠なため、「アカウントの乗っ取り」や「不正取引」が出来ないようセッションCookieのコピーに対策が取られています。
Amazon等のセキュリティの高いサービスも同様です。
簡単にどのような対策が取られているのかを一緒に確認していきましょう。
4.「証券会社」等の「金融機関」の対策:「乗っ取り」や「不正取引」は難しい!
要点として、アカウントの乗っ取りや不正な取引を防ぐために利用端末を識別したり、セッションの有効期間を短くするといった対策が取られています。
くわえて、株の売買や住所変更などの重要な取引や変更を行う場合には、別の取引パスワードや暗証番号を別途入力させることで、本人確認を再度行っています。
いずれにしても、仮にパスキーが突破されてしまった場合でも、簡単にはアカウントを乗っ取らせない、不正な取引をさせない仕組みになっています。
5.「Amazon」等の対策:「乗っ取り」や「不正注文」は難しい!
Amazon等も同様で、不正なアクセスの検知、追加の本人確認を行う事で、アカウントの乗っ取りや不正取引に対して対策が取られていますので、
セキュリティ対策がきっちりと出来ているサービスではアカウントの乗っ取り、不正取引はかない難しいと言えます。
「Pass-ta-key(パスタキー)」とは
それでは、次に二つ目のPass-ta-key(パスタキー)とはどのような手法なのかを一緒に確認していきましょう。
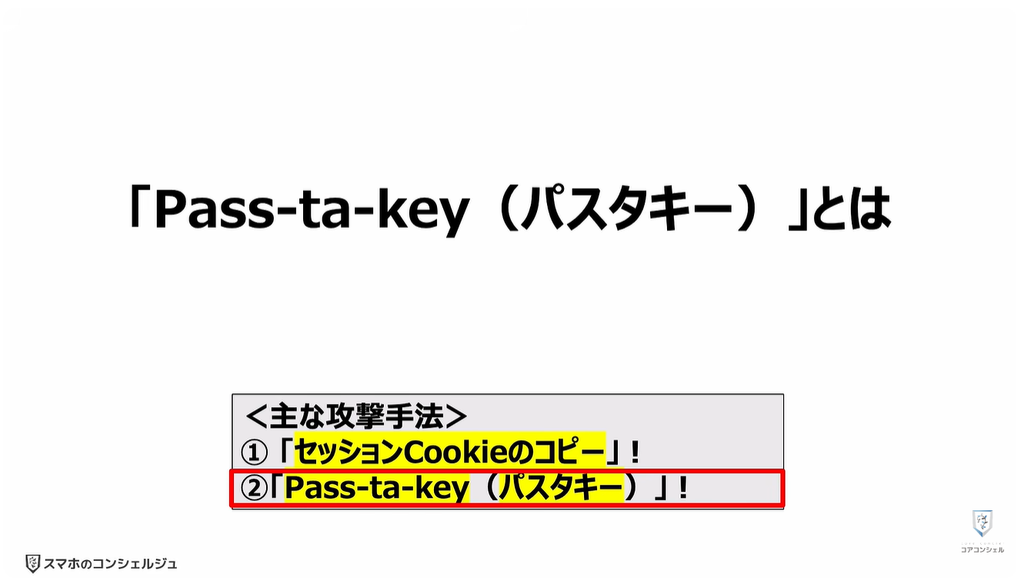
1.「Pass-ta-key(パスタキー)」とは:「PC版ブラウザへの攻撃手法」
Pass-ta-key(パスタキー)は、パスキーそのものを破る攻撃ではなく、クラウド上に保存されたパスキーを管理・復号する際の一時的な隙をつく攻撃です。
簡単にご説明すると他の端末でも保存したパスキーを使えるようにするために復号したデータを悪用した攻撃です。
その為、パスキーそのものが突破されるのではなく、あくまで利便性の隙をついた攻撃と言えます。
またWindows版ブラウザとPCの構造上の問題をうまく突いた攻撃であるため、スマホにはパスタキーの攻撃は出来ないという特徴があります。
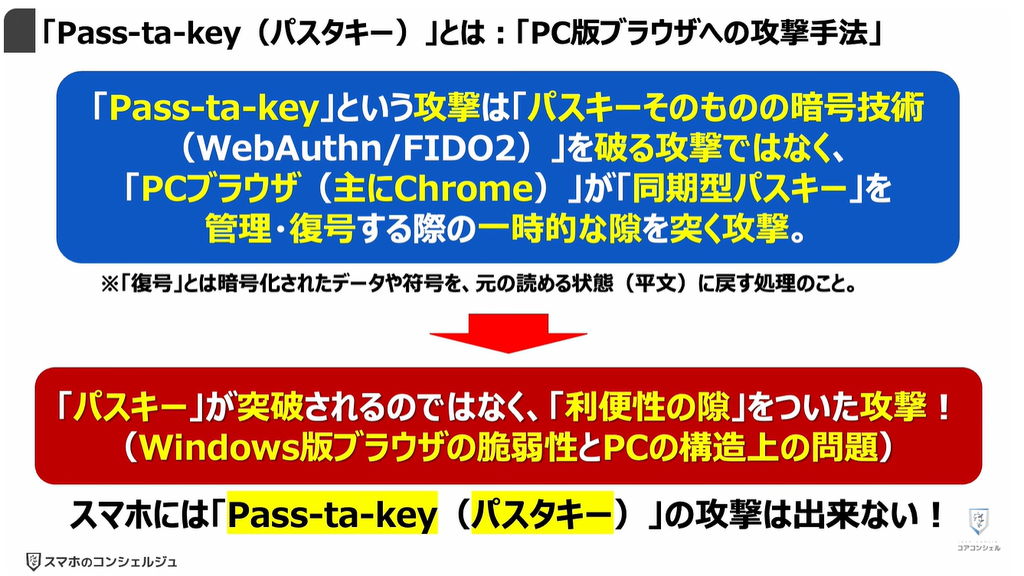
2.「Pass-ta-key(パスタキー)」には3つの攻撃があり、深刻度が異なる!
Pass-ta-key(パスタキー)には3つの攻撃があり、深刻度も難易度も異なります。
比較的容易に行えるのがPass-ta-key(パスタキー)という攻撃手法です。
次はシルバーパスタキーで、最も厄介なのがゴールデンパスタキーという攻撃手法です。
攻撃する側の難易度も徐々に上がっていくため、ゴールデンパスタキーによる攻撃を受ける可能性は低いかもしれませんが、可能な攻撃手法の一つです。
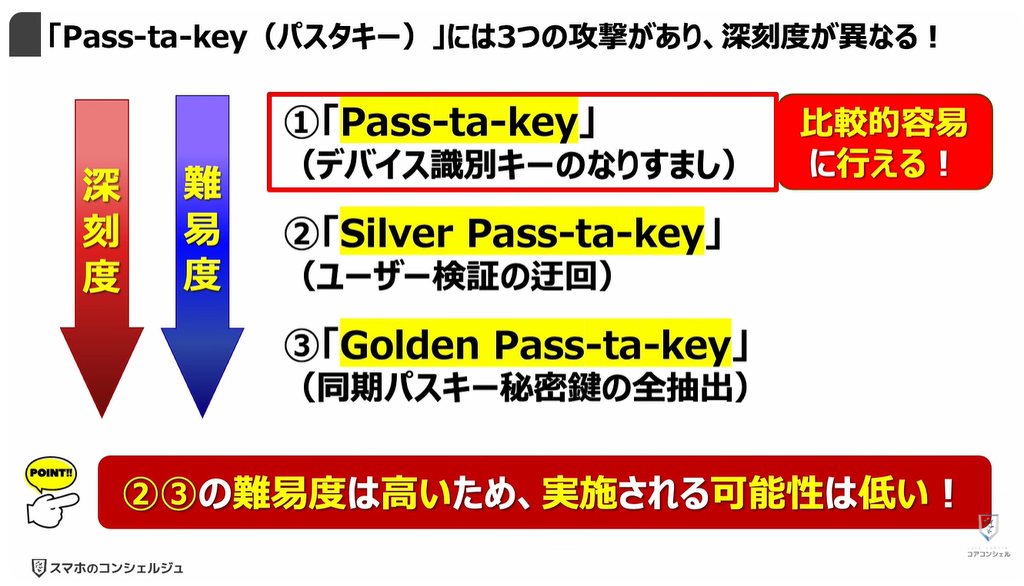
3. ①「Pass-ta-key攻撃(デバイス識別キーのなりすまし)」とは
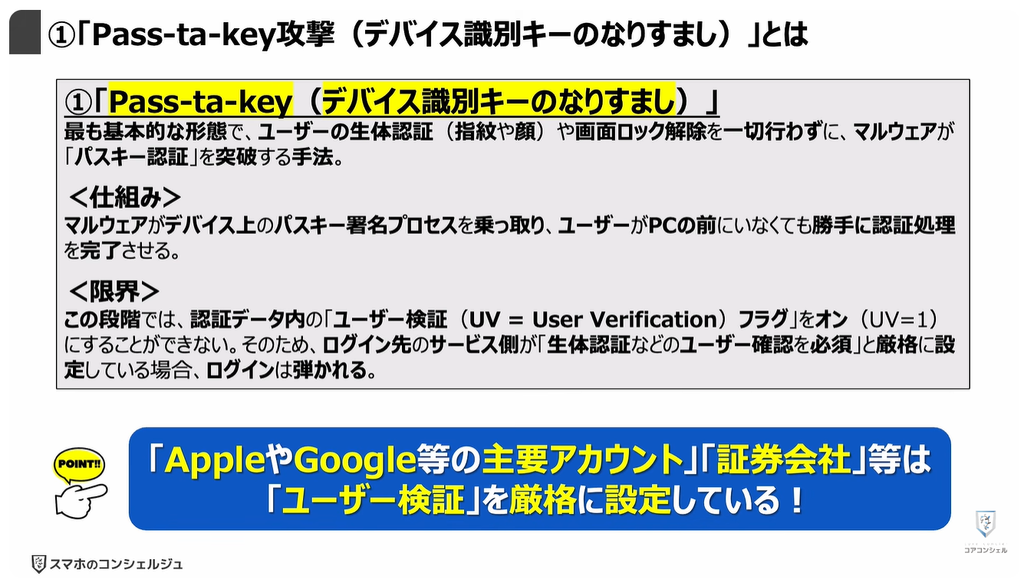
まず比較的容易に行えるとされるPass-ta-key(パスタキー)攻撃ですが、一言で説明をすると、生体認証や画面ロックの解除を一切行わず、マルウェアがパスキー認証を突破する手法です。
バックグラウンドでパスキーの突破ができてしまう為、非常に厄介です。
ただし、セキュリティ対策がしっかりできているサービスはユーザー検証を厳格に設定しているため、パスタキーによるログインを弾くことが出来ます。
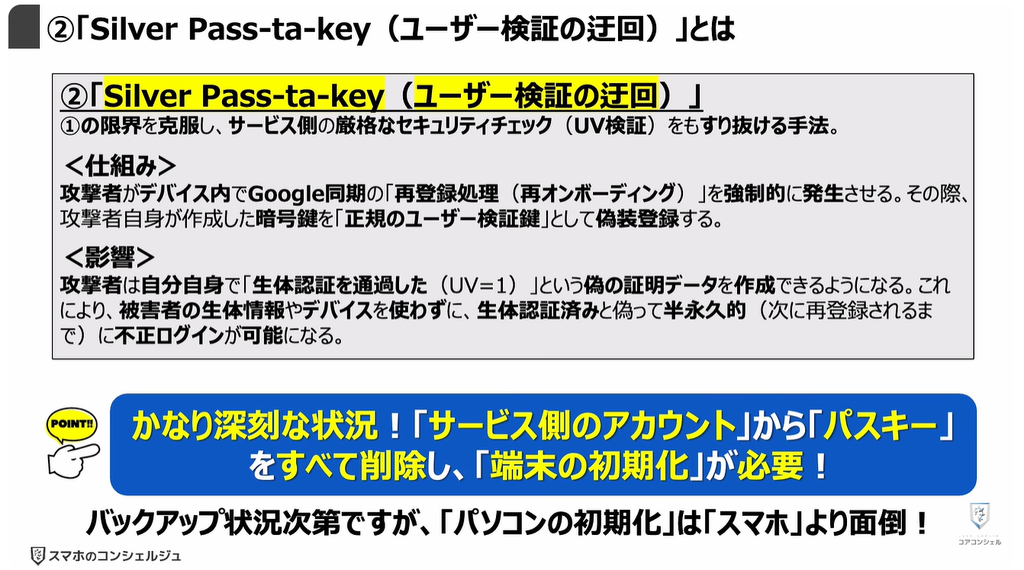
4. ②「Silver Pass-ta-key(ユーザー検証の迂回)」とは
次に二つ目の「シルバーパスタキー」は、偽の鍵を正規の鍵として偽装登録させる攻撃です。
次にパスキーが再登録されるまで、半永久的に不正ログインが出来てしまう攻撃です。
シルバーパスタキーが実行されてしまった場合には、サービス側のアカウントからパスキーをすべて削除し、端末の初期化が必要です。
バックアップ次第ですが、パソコンの初期化はスマホより面倒です。
5. ③「Golden Pass-ta-key(同期パスキー秘密鍵の全抽出)」とは
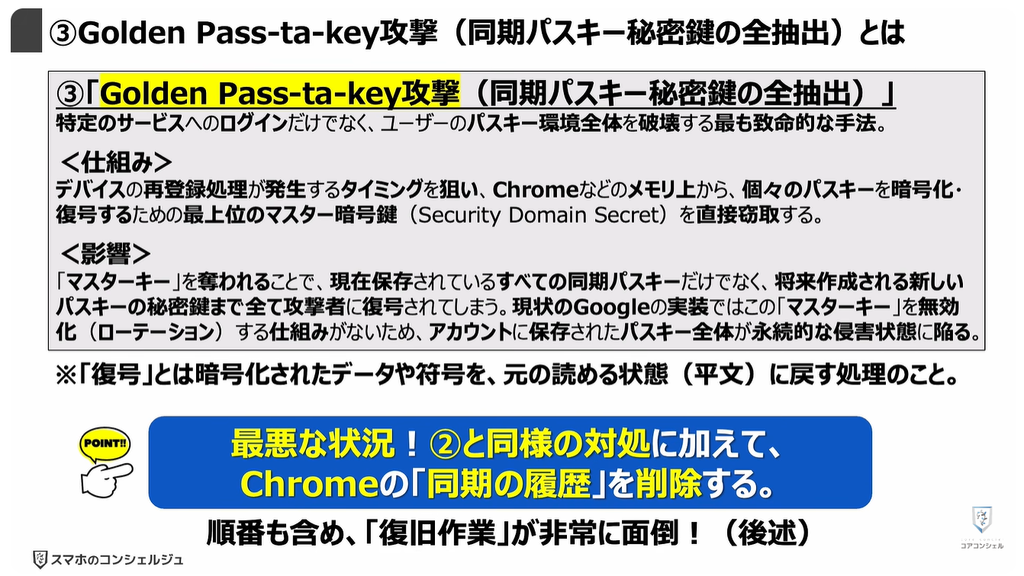
三つ目の「ゴールデンパスタキー」は個々のパスキーを暗号化・復号する最上位のマスターキーを盗む攻撃手法です。
Googleのパスワードマネージャーに保存されているすべてのパスキーに加えて、将来作成されるパスキーもすべて復号されてしまいます。
ゴールデンパスタキーが実行されてしまった場合には、サービス側のアカウントからパスキーをすべて削除し、端末の初期化することはもちろんですが、最上位のマスターキーもリセットする必要があるため、Chromeの同期のデータもすべて削除して、マスターキーを刷新する必要があります。
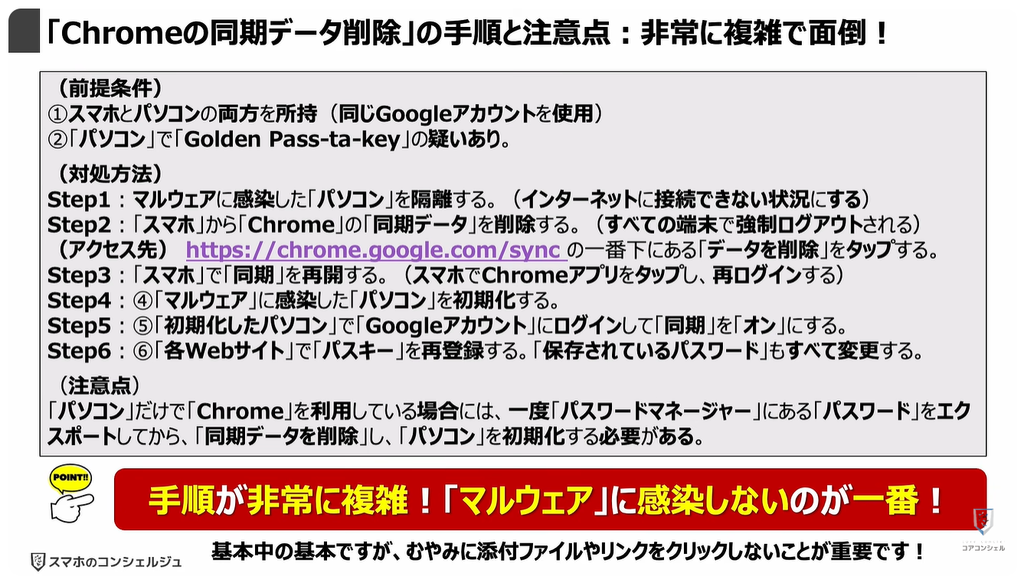
6.「Chromeの同期データ削除」の手順と注意点:非常に複雑で面倒!
Googleのマスターキーを新しくするためのChromeの同期データの削除は手順が非常に重要です。
必要な方はこちらの手順をスクリーンショットで保存しておいていただければと思います。
マルウェアに感染しないことが一番重要ですので、基本中の基本ですが、むやみに添付ファイルやリンクをクリックしないことが重要です。
(まとめ)「Pass-ta-key(パスタキー)」
パスタキーについて重要なポイントをまとめます。
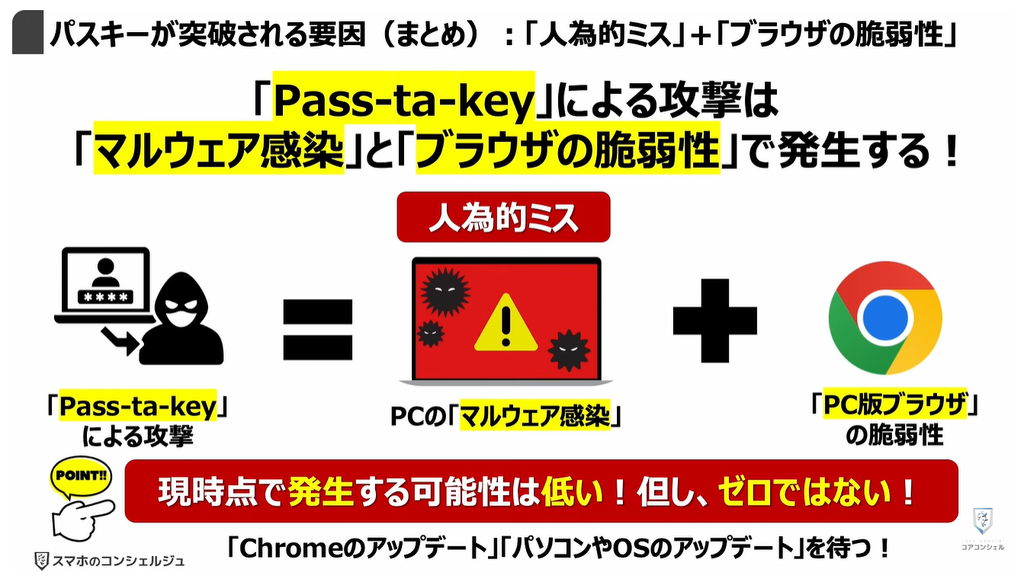
1. パスキーが突破される要因(まとめ):「人為的ミス」+「ブラウザの脆弱性」
パスタキーによる攻撃は、「マルウェア感染」と」「ブラウザの脆弱性」によって発生します。
ただし攻撃する側のハードルも高いため、発生する可能性は低いと言えますが技術的には可能です。
今後のChromeのアップデートやパソコンやOSのアップデートを待ちつつ、マルウェアに感染しないように十分にご注意ください。
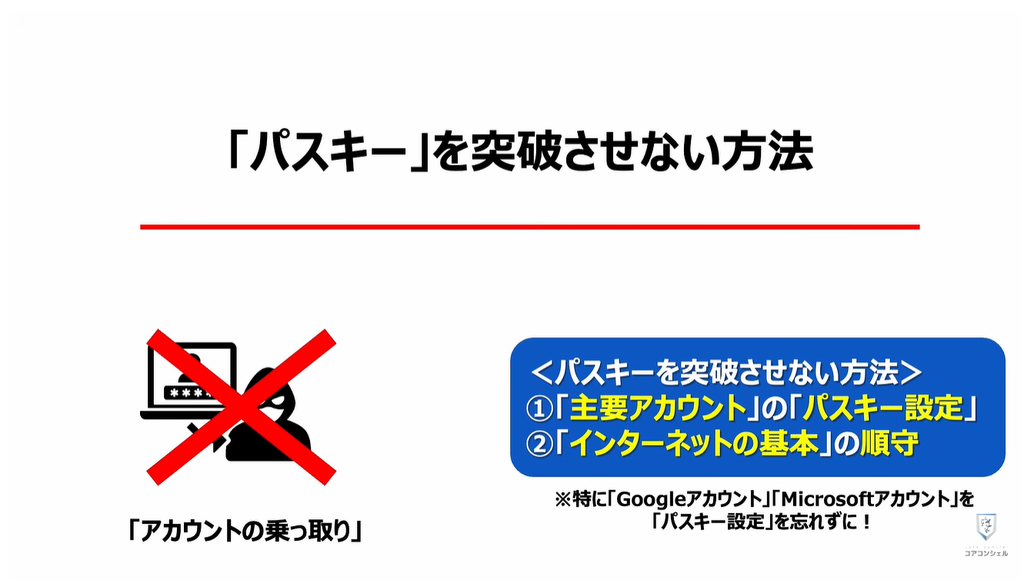
「パスキー」を突破させない方法
それでは最後に、「パスキー」を突破させない方法について一緒に確認していきましょう。
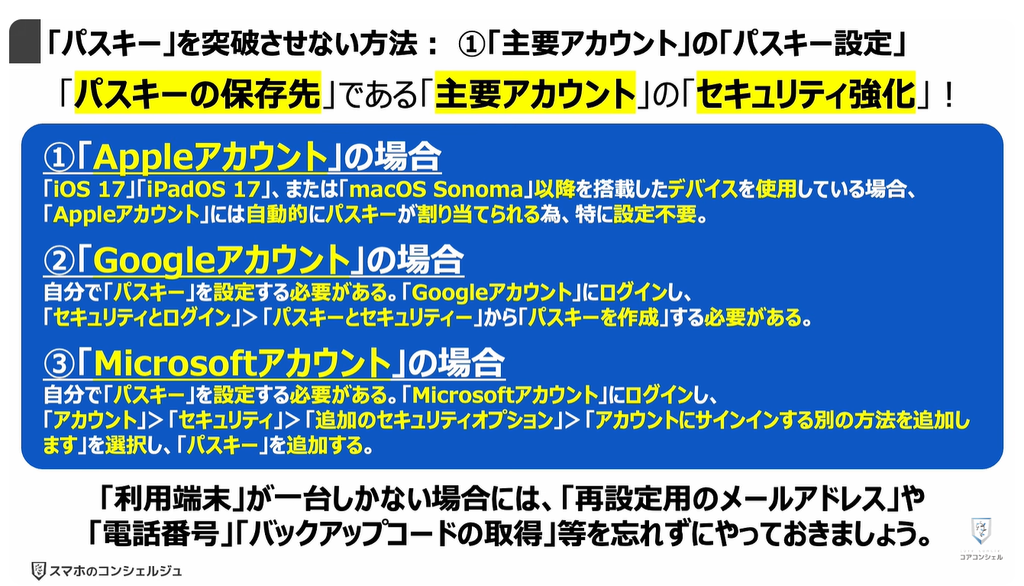
1. 「パスキー」を突破させない方法: ①「主要アカウント」の「パスキー設定」
パスキーが突破される可能性が一番高いのは、一番最初にもお伝えしましたが人為的なミスによるパスキーの保存先の乗っ取りです。
パスキーの保存先である主要アカウントでパスキーの設定が出来ているかを一緒に確認していきましょう。
まずは、Appleアカウントですが、iOS17以降であれば、自動的にパスキーが割り当てられるため、特に何もする必要がありません。
次にGoogleアカウントですが、自分でパスキーを設定する必要があります。
パスキーの設定自体は簡単で、Googleアカウントからパスキーを作成する事が出来ます。
次にMicrosoftアカウントですが、こちらも自分でパスキーを設定する必要があります。
パスキーの設定自体は簡単で、Microsoftアカウントからパスキーを設定できます。
ただし、利用端末が1台しかない場合には、再設定用のメールアドレスや電話番号、バックアップコード等、端末紛失時や故障時のアカウント復旧手段の設定を忘れないようにしましょう。
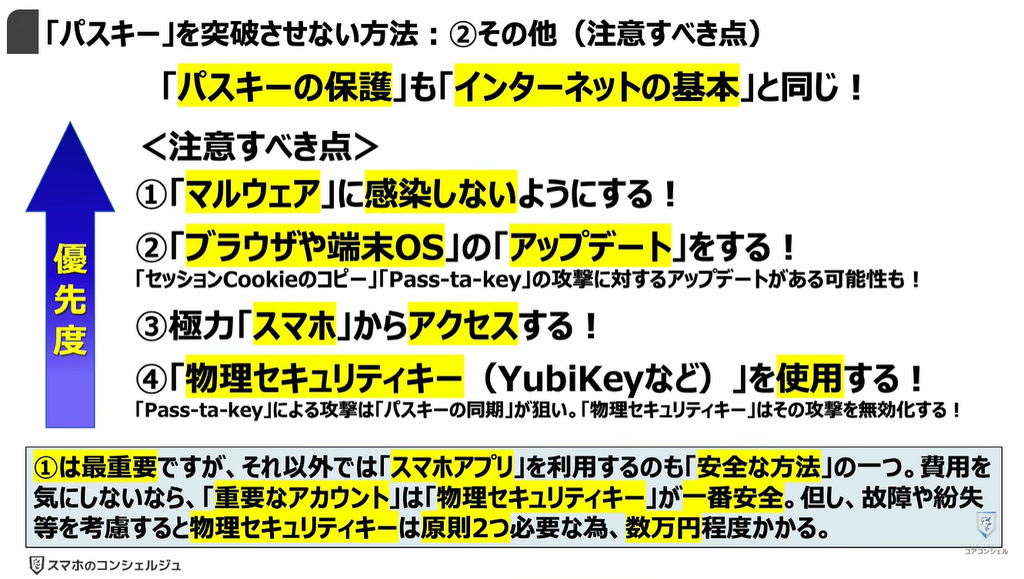
2.「パスキー」を突破させない方法:②その他(注意すべき点)
その他の注意点はインターネットの基本と同じです。
一つ目は、マルウェアに感染しないようにすることです。
二つ目は、ブラウザや端末OSのアップデートをすることです。
今回のセッションCookieのコピー、Pass-ta-key攻撃に対するアップデートが行われる可能性もあります。
三つ目は、極力スマホからアクセスすることです。
今回の脆弱性も含め、パソコンよりスマホの安全性の方が高いので、重要なアカウントはスマホのアプリからアクセスする方が安全です。
四つ目は、「物理セキュリティーキー」を使用する事です。
Pass-ta-keyによる攻撃は、複数端末でも利用できるパスキーの同期が狙われていますので、同期をさせない物理セキュリティキーが一番安全です。
いずれにしても、マルウェアに感染しなければ問題はありませんので、その点には十分に注意するようにしましょう。
当動画は以上となります。最後までご視聴いただきありがとうございました。
軽にコメントや「チャンネル登録」をいただけますと幸いです。
また、「メンバーシップ」にて弊社動画のテキスト版も配信しておりますので、よろしければ是非ご登録ください。
それでは、次の動画でもよろしくお願いいたします。
「【パスキー利用者必見】絶対にやってはいけない4つの事!2度とログイン出来なくなる!」もご参照ください。
「【パスキー利用者必見】機種変更時の「パスキー」はどうなる?「手続き」が必要なケースとは?」もご参照ください。
<指導実績>
三越伊勢丹(社員向け)・JTB(大説明会)・東急不動産(グランクレール)・第一生命(お客様向け)・包括支援センター(お客様向け)・ロータリークラブ(お客様向け)・永楽倶楽部(会員様向け)等でセミナー・講義指導を実施。
累計50,000人以上を指導 。
<講義動画作成ポイント>
個別指導・集団講座での指導実績を元に、わかりやすさに重点を置いた動画作成
その他の講義動画は下記の一覧をご参照ください。
<その他>
オンラインサポート(ライブ講座・ZOOM等でのオンライン指導)とオフラインサポート(出張指導・セミナー形式のオフライン指導)も実施中。詳しくはメールにてお問い合わせください。
【全店共通】
03-5324-2664
(受付時間:平日10時~18時)